ISMS-Aufbau
Von der Bedarfsanalyse über Geltungsbereich und Leitlinie bis zum vollständigen ISMS nach ISO 27001.
Wir bauen mit Ihnen ein Informationssicherheits-Managementsystem auf, das im Alltag funktioniert: klare Verantwortlichkeiten, bewertete Risiken, gelebte Prozesse. Beraten von einem Auditor, der die Norm seit 2004 kennt.
Ausführlich zum Thema: ismsberatung.com
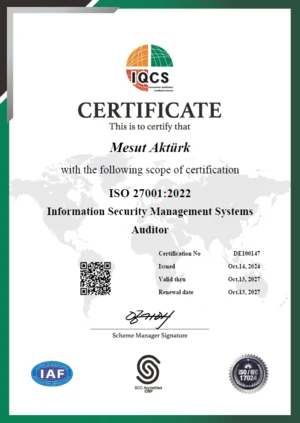 ZertifiziertISO 27001:2022 AuditorIQCS · Nr. DE100147 · Auditor seit 2004
Von der Bedarfsanalyse über Geltungsbereich und Leitlinie bis zum vollständigen ISMS nach ISO 27001.
Werte und Bedrohungen erfassen, Risiken bewerten und passende Maßnahmen festlegen.
Praxisnah und auf Ihr Unternehmen zugeschnitten, damit alle aktiv zur Sicherheit beitragen.
Klare Abläufe für Sicherheitsvorfälle – schnell reagieren, Schäden begrenzen, daraus lernen.
Unser Büro liegt im Wissenschaftspark Gelsenkirchen. Wir arbeiten für Unternehmen in der ganzen Region – vor Ort bei Ihnen oder remote – und für Kunden in ganz Deutschland.
Für alle, die mit sensiblen Daten arbeiten oder von Kunden einen Nachweis zur Informationssicherheit brauchen – etwa im Gesundheitswesen, im Finanz- und Versicherungssektor, bei Energieversorgern, in der Industrie, im öffentlichen Sektor und in der IT.
Ja. Viele der in NIS2 geforderten Maßnahmen zum Risikomanagement deckt ein ISMS nach ISO 27001 ab. Ob und in welchem Umfang Ihr Unternehmen betroffen ist, sollte individuell geprüft werden.
Nein. Unser Büro ist im Wissenschaftspark Gelsenkirchen; wir beraten Unternehmen im ganzen Ruhrgebiet vor Ort und deutschlandweit auch remote.
Mesut Aktürk, Diplom-Informatiker · Munscheidstraße 14, 45886 Gelsenkirchen
Vertiefende Informationen zum Thema finden Sie auch auf ismsberatung.com.