1. GAP-Analyse
Ist-Zustand Ihrer Sicherheitsmaßnahmen ermitteln und Lücken zur Norm aufzeigen.
Ein Zertifikat nach ISO/IEC 27001 zeigt Kunden und Partnern, dass Sie Informationssicherheit systematisch steuern. Wir führen Sie strukturiert dorthin – mit dem Wissen, worauf Auditoren tatsächlich achten.
Ausführlich zum Thema: ismsberatung.com
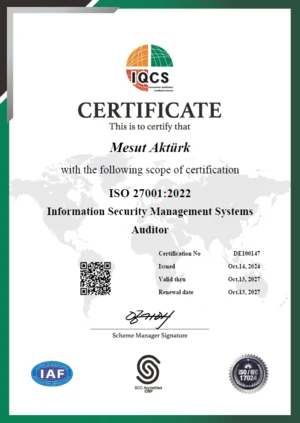 ZertifiziertISO 27001:2022 AuditorIQCS · Nr. DE100147 · Auditor seit 2004
Ist-Zustand Ihrer Sicherheitsmaßnahmen ermitteln und Lücken zur Norm aufzeigen.
Risiken identifizieren und bewerten, Schutzmaßnahmen festlegen und begründen.
Richtlinien, Prozesse und Nachweise so aufbauen, dass sie in Ihren Alltag passen.
Internes Audit, Vorbereitung auf die Zertifizierungsstelle und Begleitung im externen Audit.
Unser Büro liegt im Wissenschaftspark Gelsenkirchen. Wir arbeiten für Unternehmen in der ganzen Region – vor Ort bei Ihnen oder remote – und für Kunden in ganz Deutschland.
Eine akkreditierte Zertifizierungsstelle nach einem externen Audit. Wir bereiten Sie darauf vor und begleiten Sie – die Prüfung selbst führt die unabhängige Stelle durch.
Das hängt von Größe, Geltungsbereich und Ausgangslage ab. Die GAP-Analyse zu Beginn liefert einen realistischen Zeitplan für Ihr Unternehmen.
In der Regel drei Jahre, mit jährlichen Überwachungsaudits. Danach folgt ein Re-Zertifizierungsaudit.
Mesut Aktürk, Diplom-Informatiker · Munscheidstraße 14, 45886 Gelsenkirchen
Vertiefende Informationen zum Thema finden Sie auch auf ismsberatung.com.